

AIG COMMUNICATIONS • OOH × ONLINE × CYBER SECURITY
QR CODE TRÊN BILLBOARD CÓ THỂ BỊ GIẢ MẠO?
RỦI RO MỚI KHI OOH KẾT NỐI ONLINE — VÀ CÁCH THƯƠNG HIỆU BẢO VỆ MỘT ĐIỂM CHẠM TƯỞNG NHƯ RẤT ĐƠN GIẢN.

Một QR code đặt trên billboard có thể rút ngắn khoảng cách từ “nhìn thấy quảng cáo” đến “thực hiện hành động” chỉ trong vài giây. Nhưng chính khả năng kết nối nhanh giữa không gian vật lý và môi trường số cũng tạo thêm một bề mặt rủi ro mới: người dùng thường không nhìn thấy đích đến thật sự cho tới khi đã quét mã.
01 — RỦI RO THỰC TẾ
QR TRÊN BILLBOARD CÓ THỂ BỊ GIẢ MẠO NHƯ THẾ NÀO?
01
Dán QR giả lên bề mặt quảng cáo
Một sticker nhỏ có thể che mã gốc tại nhà chờ, kiosk, poster, điểm bán hoặc khu vực người đi bộ tiếp cận gần. Người dùng quét đúng “vị trí” nhưng đi sai “địa chỉ số”.
02
Tên miền giả gần giống thương hiệu
Chỉ cần thay một ký tự, thêm dấu gạch hoặc dùng tên miền phụ, trang giả có thể trông rất giống landing page thật và yêu cầu khách để lại thông tin, mật khẩu hoặc dữ liệu thanh toán.
03
Redirect bị thay đổi hoặc bị chiếm quyền
QR động rất hữu ích cho đo lường và cập nhật chiến dịch, nhưng tài khoản quản trị hoặc dịch vụ redirect cần được bảo vệ. Nếu tài khoản bị chiếm, đích đến có thể bị đổi mà không cần thay tấm billboard.
04
Landing page thật nhưng hệ thống phía sau bị xâm nhập
Rủi ro không chỉ nằm ở QR. Website, form, CMS, tài khoản quảng cáo và hệ thống thu thập dữ liệu phía sau đều là một phần của chuỗi an toàn.
HÌNH ẢNH THỰC TẾ
QR CODE ĐÃ TRỞ THÀNH MỘT PHẦN CỦA OOH/DOOH NGOÀI ĐỜI THỰC
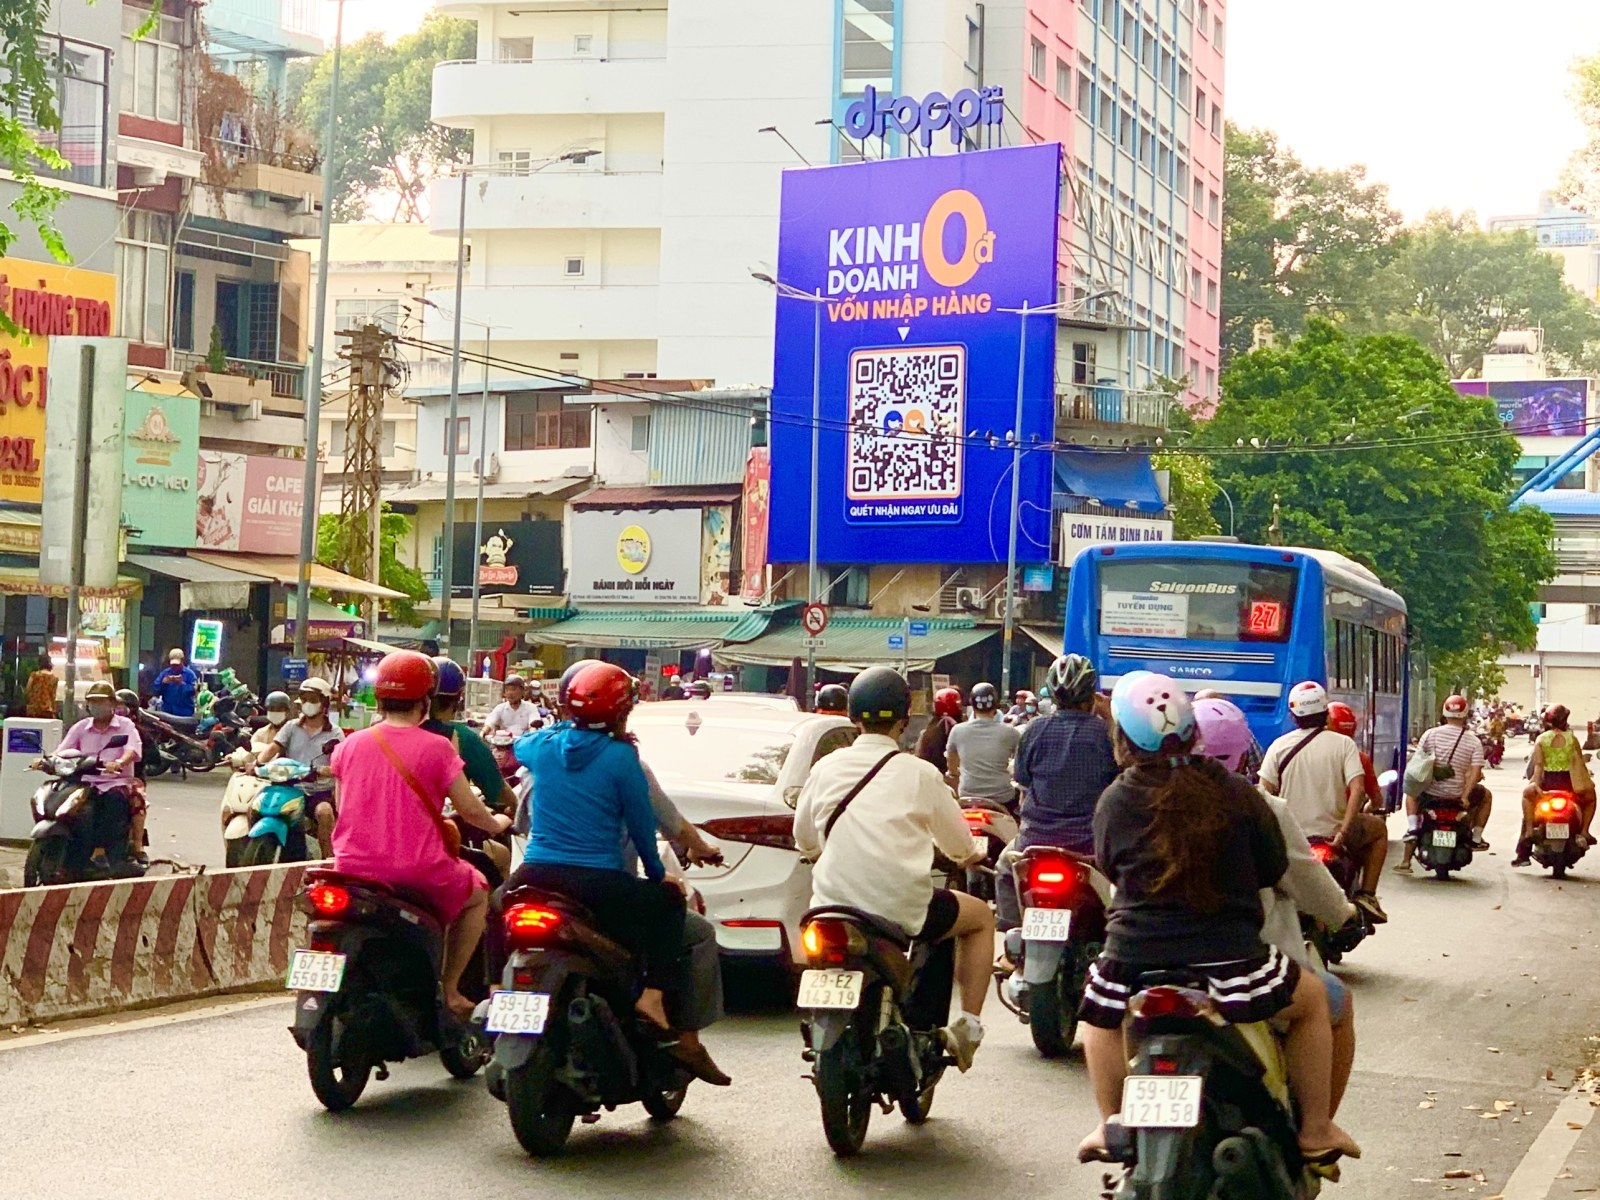

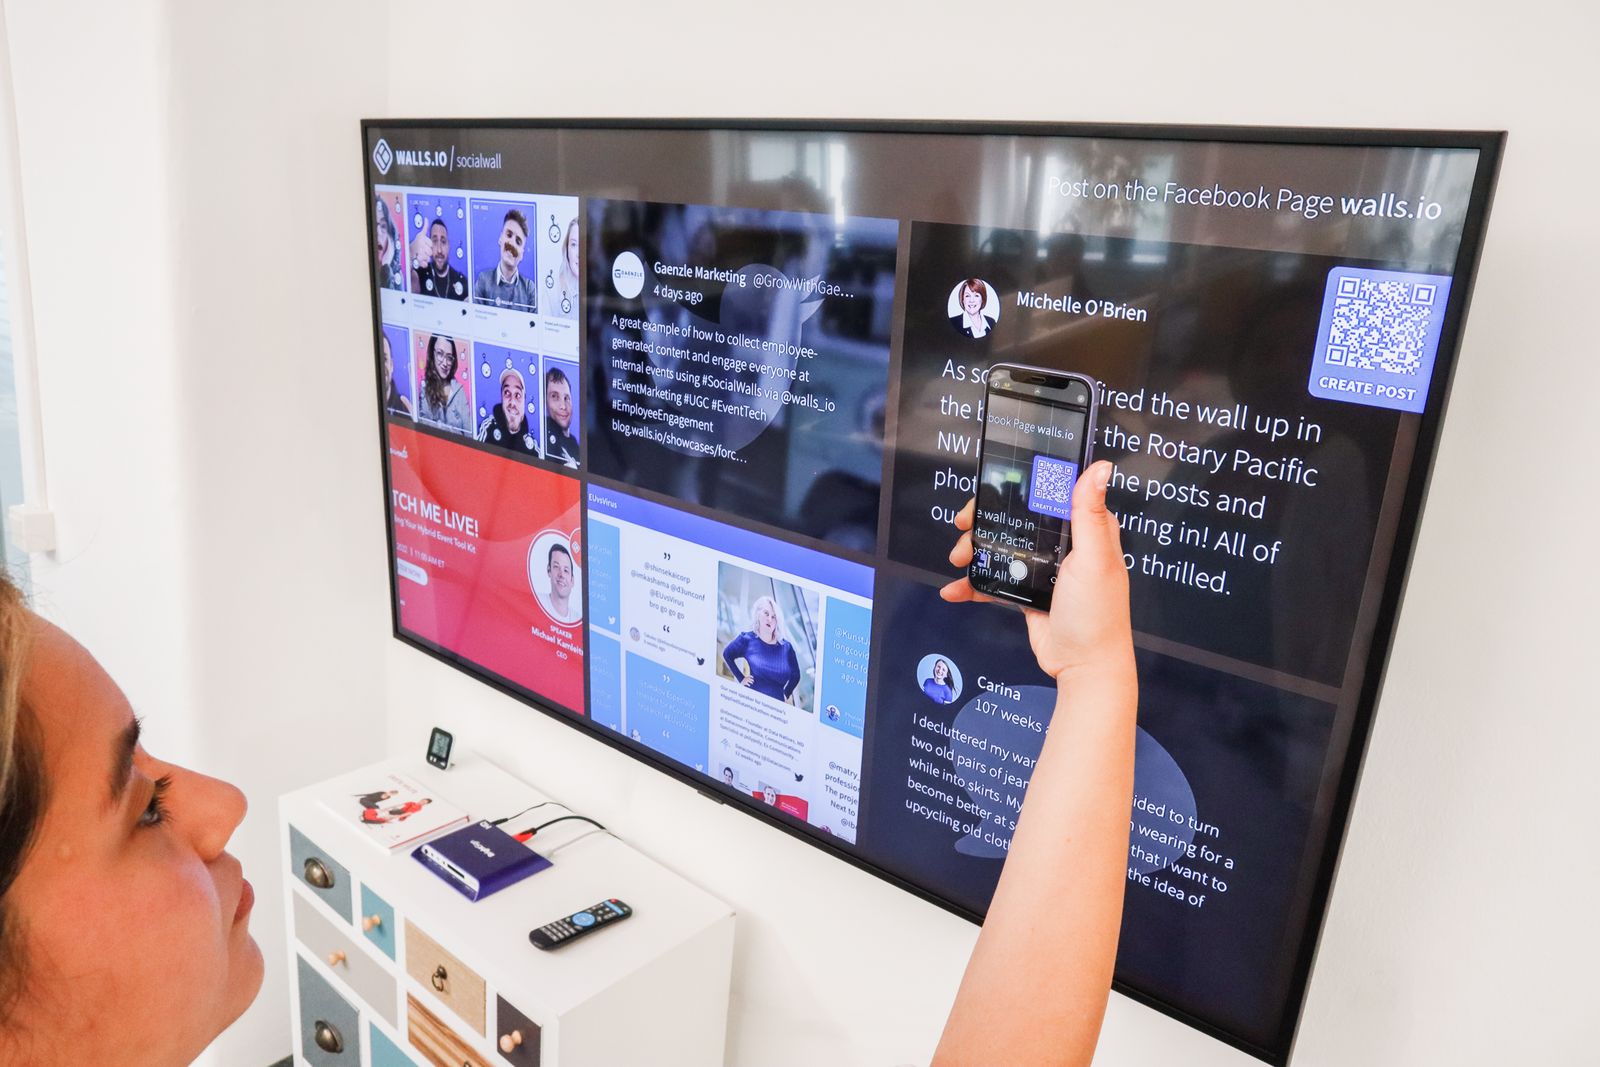

02 — KỊCH BẢN CHỈ MẤT VÀI GIÂY
TỪ MỘT BILLBOARD THẬT ĐẾN MỘT WEBSITE GIẢ
Bước 1.
Khách nhìn thấy quảng cáo và tin rằng QR thuộc về thương hiệu.
Bước 2.
QR giả chuyển người dùng đến một website gần giống trang chính thức.
Bước 3.
Trang giả yêu cầu đăng nhập, nhận ưu đãi, đặt cọc hoặc điền dữ liệu cá nhân.
Bước 4.
Thông tin bị thu thập trước khi người dùng nhận ra mình đã rời khỏi kênh chính thức.
03 — TƯ DUY MỚI CHO OOH
OOH KẾT NỐI ONLINE PHẢI ĐƯỢC QUẢN TRỊ NHƯ MỘT ĐIỂM CHẠM SỐ
Khi billboard chỉ hiển thị thông điệp, rủi ro chủ yếu nằm ở hình ảnh và nội dung. Khi billboard có QR, NFC, Wi‑Fi, landing page hoặc hệ thống đo lường, chiến dịch đã bước sang vùng giao thoa giữa media – data – công nghệ – an ninh mạng. Điều đó đòi hỏi quy trình vận hành chặt hơn.
TRƯỚC KHI LÊN BẢNG
✓ Dùng tên miền chính thức hoặc subdomain dễ nhận diện.
✓ Kiểm thử QR ở đúng khoảng cách, góc nhìn và điều kiện ánh sáng thực tế.
✓ Chỉ định rõ người chịu trách nhiệm tạo mã, quản trị redirect và phê duyệt landing page.
TRONG THỜI GIAN CHẠY
✓ Kiểm tra vật lý định kỳ để phát hiện sticker hoặc vật liệu lạ che QR gốc.
✓ Bật MFA cho tài khoản quản trị và giới hạn quyền thay đổi đích đến.
✓ Theo dõi bất thường về lượng quét, nguồn truy cập, redirect và thay đổi cấu hình.
TRẢI NGHIỆM NGƯỜI DÙNG
✓ Hiển thị URL thương hiệu cạnh QR để khách có điểm đối chiếu.
✓ Không yêu cầu dữ liệu nhạy cảm ngay ở bước đầu nếu không thật sự cần thiết.
✓ Không khuyến khích tài xế quét QR khi phương tiện đang di chuyển.
04 — CHECKLIST VẬN HÀNH
8 LỚP BẢO VỆ CHO QR OOH
01. QR có định danh chiến dịch và hồ sơ phê duyệt.
02. URL thuộc domain chính thức, dễ đọc và dễ kiểm tra.
03. Tài khoản quản trị bật MFA và phân quyền tối thiểu.
04. Redirect, SSL và landing page được giám sát liên tục.
05. Kiểm tra bề mặt quảng cáo theo lịch bảo trì thực địa.
06. Có phương án khóa QR/redirect ngay khi phát hiện bất thường.
07. Form thu thập dữ liệu theo nguyên tắc “chỉ lấy dữ liệu cần thiết”.
08. Có đầu mối xử lý sự cố giữa media, kỹ thuật và khách hàng.
GÓC NHÌN AIG COMMUNICATIONS
MỘT CHIẾN DỊCH OOH TỐT KHÔNG CHỈ CẦN “ĐƯỢC NHÌN THẤY” — MÀ CÒN PHẢI DẪN KHÁCH HÀNG ĐẾN ĐÚNG NƠI.
Khi OOH, DOOH, QR, landing page và dữ liệu được nối thành một hành trình thống nhất, doanh nghiệp có thể đo lường tốt hơn và tạo trải nghiệm nhanh hơn. Song song với hiệu quả truyền thông, an toàn đường dẫn, quản trị tài khoản, kiểm tra vật lý và phản ứng sự cố cần được xem là một phần của tiêu chuẩn triển khai.
THAM KHẢO AN TOÀN
• FTC Consumer Advice: cảnh báo QR giả có thể che QR hợp lệ ở nơi công cộng và dẫn đến website giả.
• FBI: cảnh báo QR độc hại có thể dẫn đến trang lừa đảo hoặc tải phần mềm độc hại.
• Microsoft Security: “quishing” là hình thức phishing sử dụng QR để đưa nạn nhân tới website thu thập thông tin đăng nhập hoặc nội dung độc hại.



0 Nhận xét